Dans de nombreuses entreprises, l’accumulation des usages, des accès et des briques de sécurité complique la gouvernance du réseau. Le problème ne relève pas seulement de la technique. Il s’enracine aussi dans une architecture devenue moins lisible et dans un pilotage éclaté entre connectivité et sécurité.
Le paradoxe tient au fait que le réseau continue souvent à fonctionner sans interruption visible, alors même que sa maîtrise se dégrade. Il achemine les flux, relie les sites distants et soutient les applications métier dans des conditions qui semblent stables. Pourtant, cette continuité de surface masque une perte progressive de lisibilité. C’est précisément ce décalage entre fonctionnement courant et perte de maîtrise qui rend le problème difficile à qualifier.
À mesure que les usages se distribuent entre sites physiques, services cloud et mobilité, le réseau cesse d’occuper un rôle purement technique. C’est dans ce contexte que le SASE (Secure Access Service Edge) répond à une difficulté structurelle : la gestion fragmentée du réseau et de la sécurité.
La logistique inverse recouvre l’ensemble des processus et des activités à réaliser pour gérer, contrôler et traiter les marchandises qui sont expédiées depuis le point de consommation (ou de vente) vers l’entrepôt, c’est-à-dire en inversée de la logistique traditionnelle. Qu’il s’agisse de gestion des retours e-commerce, de logistique des produits de seconde main ou de déchets nuisibles à l’environnement, elle pose des défis majeurs aux entreprises, mais leur ouvre également des opportunités. L’utilisation d’un WMS est indispensable pour industrialiser les processus de logistique inversée et réduire les charges associées.
C’est une réalité qui affleure dans les fils d’actualité LinkedIn, comme dans les rapports d’experts et études récentes sur la cybersécurité. Une évolution se dessine, ou plutôt est désormais attendue, pour ces profils au cœur de la sécurisation des systèmes d’information. Leur fonction n’est plus uniquement de gérer des serveurs ou d’exploiter une CVE quelconque, mais bien de piloter la résilience et la valeur stratégique d’un groupe. Valeur qui dépend de plus en plus de la capacité du DSI à jouer un rôle de liant et non plus seulement d’opérateur IT.
Communiquer pour réduire le risque
Le risque cyber se joue aujourd’hui sur des ressorts cognitifs et organisationnels, bien au-delà des seuls dispositifs techniques. Les attaquants s’appuient sur des mécanismes de persuasion pour amener un collaborateur à cliquer, un manager à outrepasser une règle, ou une direction à agir dans l’urgence. Le DSI se retrouve alors face à des stratèges de l’influence. Et c’est sur ce terrain de jeu, celui des messages, des arbitrages et des décisions humaines, qu’il doit agir pour réduire le risque à l’échelle de l’entreprise.
On voit fleurir des formations de communication à destination des DSI et RSSI. Et cela n’est pas un hasard. Plus qu’une « soft skill », la communication s’ajoute à la liste des prérequis attendus : un nouveau socle de compétences sur lequel s’appuyer pour modifier les réflexes, créer des automatismes, légitimer le doute et autoriser le signalement.
Comme dans une bonne publicité, ce n’est pas l’information qui compte, mais l’histoire et la trace qu’elle laisse en mémoire. Elle ne convainc pas par ce qu’elle explique, mais par ce qu’elle imprime. On se souvient davantage de Christelle au service marketing, dont le salaire a été versé à deux reprises sur un mauvais compte, que du mail de la DSI invitant à rester vigilant face à un message frauduleux.
L’enjeu ici n’est pas de dire quoi faire. Dans un premier temps, il s’agit de créer le souvenir pour casser l’effet de surprise lorsque la situation se représentera.
Un bon narratif n’est jamais unique
L’efficacité d’un message tient autant à son contenu qu’à sa capacité à s’adapter à son audience.
Le véritable levier d’engagement repose sur la faculté de raconter une même histoire en l’ajustant aux différents publics.
Pour engager les différents collaborateurs, le DSI doit pouvoir traduire le risque en impacts et mettre en avant les intérêts de chaque partie. Quand il prend la parole en comité de direction, les réactions ne seront pas les mêmes à l’écoute de cette affirmation : « nous avons découvert une vulnérabilité de type RCE sur un serveur qui supporte une activité critique » qu’à l’écoute de celle-ci : « protéger ces serveurs est une priorité de niveau 1 sur laquelle il faut agir rapidement, pour garantir la satisfaction client, éviter des pénalités financières conséquentes, conserver le soutien de nos investisseurs en cas d’incident ».
Dans un cas, l’information circule ; dans l’autre, une décision devient possible.
Le DSI, en tant qu’interface de tout le système (direction, métiers, filiales, IT, partenaires), doit mettre le doigt sur ce qui fait réagir et par un effet de ruissellement, déclenche l’action. Son rôle ne se limite plus à déployer des solutions ou à faire respecter des règles. Il consiste à activer les bons leviers, au bon niveau, pour provoquer des comportements adaptés, transformer des actions ponctuelles en une culture partagée du risque.
Une question de bande passante, plus que de conviction
Maîtriser les codes de la communication devient une composante à part entière du rôle du DSI dans la gestion du risque. Le storytelling ne remplace ni les outils ni les contrôles, mais il leur donne une portée collective, en influençant les comportements bien au-delà de la sphère IT.
Reste un sujet majeur à traiter : celui de la bande passante nécessaire pour adresser ces enjeux, dans des roadmaps et des agendas déjà largement saturés. La prise de conscience est réelle : la gestion du risque doit se faire à l’échelle de l’entreprise. Mais les RSSI sont déjà sous pression et ne se sentent, pour la plupart, pas suffisamment soutenus par la direction. La réponse réside peut-être dans la capacité à s’appuyer sur un acteur tiers, capable de porter ces sujets dans la durée.
Alors que les WMS orchestrent parfaitement les flux internes, dans près de 60% des cas, la planification des rendez-vous transport reste massivement gérée hors système via des fichiers Excel ou mails.
Un PDG annonce une faillite en vidéo, un dirigeant donne un ordre de virement en visioconférence, un collaborateur reçoit un message vocal urgent… Pourtant, tout est faux. Démocratisés par des outils en ligne, les deepfakes sont passés du divertissement à la menace cyber. Comment distinguer un vrai d’un faux ? Quels risques pour l’entreprise ? Et quelles parades mettre en place ?
Sommaire
Deepfakes : comprendre la technologie derrière la menace
Un deepfake est une image, une vidéo ou un fichier audio généré par intelligence artificielle (IA) afin d’imiter de manière réaliste une personne existante.
Les deepfakes peuvent prendre deux formes principales :
- Asynchrones, quand une vidéo ou un audio est enregistré puis manipulé avant d’être diffusé (par exemple, un faux message d’un dirigeant).
- En temps réel, grâce au faceswapping (technique consistant à superposer en direct le visage et/ou la voix d’une personne sur un autre intervenant). Cette méthode permet à un attaquant de se faire passer pour un dirigeant lors d’une visioconférence et rend la fraude particulièrement crédible.
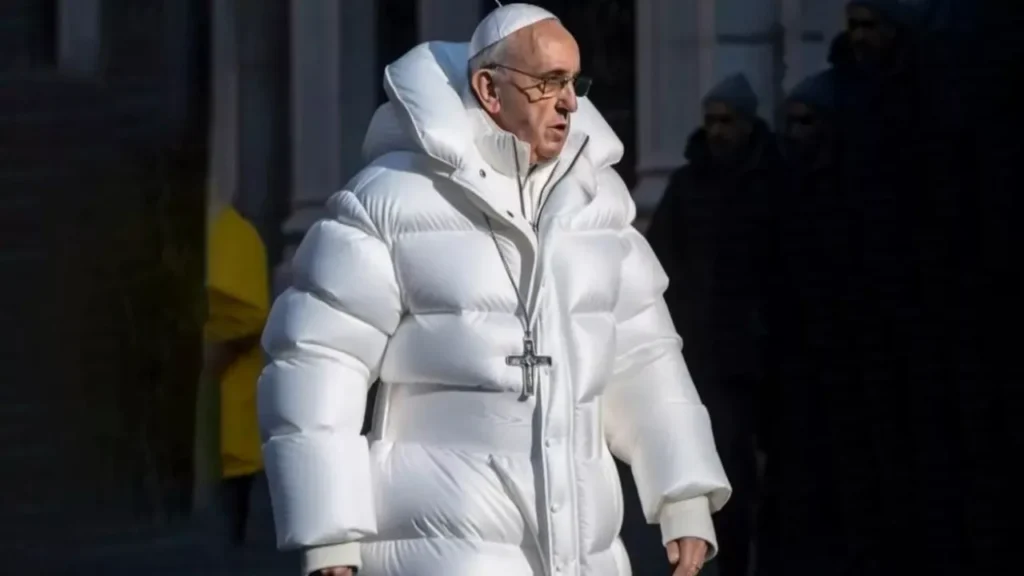
Un exemple marquant est l’image du Pape François en doudoune blanche, largement diffusée en 2023. Malgré l’absurdité de la situation, beaucoup d’internautes y ont cru en raison du réalisme de l’image. Cet exemple illustre parfaitement comment le réalisme des deepfakes brouille notre perception du vrai et du faux et peut faire passer une situation totalement invraisemblable pour authentique.
Les deepfakes reposent sur les GANs (Generative Adversarial Networks), où deux intelligences artificielles s’affrontent : l’une génère des contenus artificiels, l’autre les évalue pour les confronter au réel. À force de confrontation, la qualité des faux s’améliore, rendant leur détection toujours plus difficile.
C’est grâce à une succession d’itérations que le générateur affine ses productions jusqu’à tromper le discriminateur. Plus la machine apprend, plus les deepfakes deviennent réalistes et difficiles à détecter.
Pourquoi les deepfakes posent-ils un problème de cybersécurité ?
Comment les deepfakes sont utilisés dans les cyberattaques ?
Les cybercriminels utilisent les deepfakes selon différentes méthodes pour atteindre des objectifs variés. Quelques secondes d’un enregistrement public (interview, conférence, podcast) suffisent à cloner une voix et à berner un interlocuteur en se faisant passer pour un supérieur ou un partenaire.
Ces attaques exploitent un grand nombre de biais cognitifs liés à la confiance et à l’urgence des décisions, ce qui complique leur détection.
Faux ordre de virements : des millions volés en quelques minutes
En 2024, une entreprise a perdu 25 millions de dollars après qu’un employé a été piégé par une visioconférence deepfake. Face à lui, un faux directeur financier et de faux collègues ont réussi à lui faire valider des transferts frauduleux vers Hong Kong.
Un autre incident marquant s’est produit la même année : des criminels ont utilisé un deepfake vocal pour imiter la voix d’un dirigeant d’entreprise et convaincre un gestionnaire de banque d’effectuer des virements. Au total, 35 millions de dollars détournés avant que la fraude ne soit détectée.
Espionnage industriel : l’ingénierie sociale à un nouveau niveau
Les cybercriminels utilisent les deepfakes pour s’introduire dans des organisations sans éveiller les soupçons. En 2023, des hackers ont usurpé l’identité d’un responsable R&D d’une entreprise technologique américaine en utilisant un deepfake vidéo. Grâce à de fausses réunions en ligne avec des ingénieurs, ils ont collecté des informations confidentielles sur des prototypes en développement.
Manipulation de l’opinion : un impact réputation et financier immédiat
Fin 2023, une vidéo deepfake attribuant à un PDG des propos alarmants sur l’état de l’économie a fait chuter brutalement la valeur boursière de son entreprise. Bien que la supercherie ait été révélée en quelques heures, l’impact financier s’est compté en millions de dollars. Ce type de fraude numérique menace directement la stabilité des entreprises et des marchés financiers.
Contournement des systèmes de sécurité : des protections devenues vulnérables
Certains deepfakes parviennent à tromper les systèmes d’authentification biométrique. La reconnaissance faciale et vocale, utilisée dans des protocoles de sécurité avancés, devient vulnérable face à ces imitations ultra-réalistes, compromettant l’accès à des données sensibles. En 2023, un journaliste britannique a démontré comment les deepfakes pouvaient tromper les systèmes de sécurité vocaux. Avec un simple échantillon de sa voix, il a généré une imitation capable de tromper le système de sécurité de sa banque et d’accéder à son compte.
Fraude bancaire : un faux ministre italien piège des industriels
En 2024, des escrocs ont utilisé un clonage vocal assisté par IA pour imiter la voix du ministre de la Défense, Guido Crosetto. Sous prétexte de libérer des journalistes retenus à l’étranger, ils ont exigé plusieurs millions d’euros. Parmi les cibles figuraient Armani, Moratti, la famille Beretta ou encore Menarini. L’un d’eux aurait versé près d’un million d’euros avant que la supercherie ne soit révélée.
Qui est visé et pourquoi ?
Certains profils et secteurs sont naturellement plus exposés en raison de leur forte empreinte numérique ou de la sensibilité de leurs activités. Toutefois, aucune entreprise, comme souvent lorsque qu’il s’agit de cybersécurité, ne peut vraiment considérer être à l’abri.
Dirigeants et cadres supérieurs
Les PDG, directeurs financiers ou DSI sont des cibles privilégiées. Leurs voix et leurs images, facilement accessibles via interviews ou conférences, permettent de créer des deepfakes crédibles. Ces faux contenus donnent aux fraudeurs une autorité artificielle pour ordonner des virements, annoncer de fausses décisions stratégiques ou demander des informations sensibles.
Services financiers et comptables
Les équipes chargées des paiements sont souvent visées. Un deepfake vocal imitant un dirigeant peut exiger en urgence un changement de RIB ou valider un transfert exceptionnel, contournant les procédures habituelles.
Secteur de la banque et de l’assurance
Dans ce secteur où la confiance est essentielle, les fraudeurs exploitent l’urgence pour détourner des fonds. Un faux représentant d’un organisme de régulation peut, par exemple, obtenir des données sensibles en se faisant passer pour un auditeur. Mais ils peuvent aussi utiliser des données clients volées pour pousser des assurés à effectuer des virements vers des comptes frauduleux.
Secteur de l’industrie et de la manufacture
Au-delà des fraudes financières, les industriels sont surtout exposés au risque d’espionnage. En usurpant l’identité d’un collaborateur ou d’un expert, un attaquant peut s’introduire dans des réunions de projet et accéder à des données stratégiques, comme des prototypes ou secrets de fabrication. Ces informations volées peuvent ensuite être revendues, utilisées pour du chantage ou exploitées par des concurrents.
Secteur du retail et du luxe
Dans le retail et le luxe, les deepfakes servent autant à escroquer qu’à légitimer la contrefaçon. Des vidéos avec des influenceurs clonés peuvent rendre crédibles des annonces de faux produits sur des marketplaces ; des publicités truquées renvoient les clients vers des pages miroirs où sont vendus des contrefaçons. L’impact est double : pertes financières immédiates et dégradation durable de la valeur de la marque.
Comment détecter un deepfake ?
Quels sont les signes qui trahissent un deepfake ?
Malgré les avancées technologiques, les deepfakes ne sont pas infaillibles. En observant attentivement certains détails visuels et sonores, il est possible de détecter des anomalies révélatrices. Voici les principaux indices qui doivent éveiller votre vigilance.
Indice n°1 : Des expressions faciales étranges ou incohérentes
- Un clignement des yeux inhabituel : Une étude du MIT a révélé que de nombreux deepfakes présentent un clignement irrégulier, voire inexistant. La raison ? Les modèles d’IA sont souvent entraînés sur des images statiques où les sujets ont les yeux ouverts. Si ce problème s’atténue avec les progrès de l’IA, certains modèles peinent encore à reproduire un clignement naturel.
- Une asymétrie faciale : Sourire décalé, regard légèrement désaxé, nez qui semble déformé… Ces petites imperfections sont souvent le signe d’une génération artificielle.
- Des expressions faciales rigides ou artificielles : Les micro-expressions sont essentielles à la communication humaine, mais l’IA a encore du mal à les reproduire fidèlement. Un visage trop rigide ou des changements d’expressions brusques peuvent trahir un deepfake.
Indice n°2 : Un décalage entre l’audio et les mouvements des lèvres
- Un mauvais alignement labial : Une étude de l’IEEE (2022) a mis en évidence un défaut récurrent dans les deepfakes : les mouvements des lèvres ne correspondent pas toujours aux sons produits, surtout lors de la prononciation de mots complexes, ce qui peut parfois passer pour des problèmes de latence ou de qualité du réseau.
- Une intonation qui sonne faux : Les voix générées par IA ont parfois une tonalité monotone ou des émotions mal calibrées. Selon des chercheurs de DeepMind, certains deepfakes manquent de variations naturelles dans la voix, donnant une impression robotique.
Ce type de défaut à tendance à s’estomper avec l’évolution rapide des technologies d’IA, qui plus est si l’acteur a pris le temps de s’entrainer à imiter sa cible.
Indice n°3 : Des incohérences dans l’éclairage et les ombres
- Des reflets et ombres anormaux : L’Institut Fraunhofer a identifié un problème fréquent : des reflets incohérents dans les yeux ou les lunettes, ou encore des ombres mal positionnées. Ces incohérences révèlent une manipulation artificielle.
- Des effets de flou ou de scintillement : D’après Microsoft Research, les deepfakes peuvent présenter des zones de flou dynamique, notamment lors de mouvements rapides, rendant l’image légèrement instable.
Indice n°4 : Des textures et détails anormaux
- Une peau trop lisse ou trop détaillée : Trop lisse, sans pores ni imperfections… Une peau artificielle peut être un indice de falsification.
- Des cheveux et des oreilles mal rendus : Les cheveux restent un défi technique pour l’IA. Les erreurs sont fréquentes : mèches incohérentes, contours capillaires flous, oreilles qui semblent déformées ou mal positionnées par rapport au visage.
Indice n°5 : Des artéfacts numériques et une instabilité de l’image
- Des bords du visage qui “bougent” : Lorsqu’un deepfake est mal réalisé, des distorsions apparaissent autour du visage, surtout lorsque la personne bouge rapidement.
- Des effets de tremblement ou de morphing : Une instabilité de l’image ou des changements subtils de proportions peuvent signaler une falsification.
Quels outils pour détecter les deepfakes ?
Avec la progression des deepfakes, plusieurs technologies ont émergé pour mieux identifier ces contenus manipulés. Elles reposent sur l’intelligence artificielle, l’analyse des métadonnées et des systèmes de certification avancés.
L’intelligence artificielle au service de la détection
Les outils d’analyse basés sur l’IA examinent les images et vidéos image par image afin de repérer des anomalies invisibles à l’œil nu, comme des incohérences dans les pixels, les ombres ou les reflets. D’autres solutions exploitent des bases de données de contenus synthétiques pour affiner leur capacité à reconnaître les manipulations produites par des modèles avancés d’apprentissage automatique.
Blockchain et certification des contenus
D’autres approches misent sur la certification des contenus dès leur création. L’idée est d’enregistrer une empreinte numérique infalsifiable dès la capture d’une image ou d’une vidéo, garantissant ainsi son authenticité. Des protocoles intègrent des métadonnées dans les fichiers multimédias pour assurer leur traçabilité
Analyse biométrique et détection comportementale
L’examen des mouvements et des expressions faciales constitue une méthode efficace pour repérer les incohérences propres aux deepfakes. Des modèles d’IA entraînés analysent la dynamique des visages pour identifier d’éventuelles distorsions. Certaines méthodes basées sur le deep learning détectent des artefacts imperceptibles à l’œil humain, révélant ainsi des modifications artificielles. »
Détection audio et approches hybrides
Les deepfakes ne concernent pas uniquement les images : la synthèse vocale est également une source de manipulation. Des algorithmes spécialisés analysent les fréquences sonores, la prosodie et les variations d’intonation pour détecter des anomalies, indiquant que le contenu a été manipulé. Combinées aux techniques de reconnaissance faciale et gestuelle, ces méthodes permettent d’affiner la détection de contenus frauduleux.
Si ces outils permettent des avancées significatives, ils ne suffisent pas à eux seuls. La sensibilisation du public reste essentielle pour éviter de tomber dans le piège des contenus manipulés.
Se protéger des deepfakes : stratégies et bonnes pratiques
Renforcer la vigilance et sensibiliser les équipes
La première ligne de défense contre les deepfakes repose sur la sensibilisation. Les entreprises doivent former leurs collaborateurs à reconnaître les signaux faibles et à adopter de bonnes pratiques de vérification. Instaurer des protocoles de double contrôle, comme valider une demande sensible par un second canal de communication, limite considérablement les risques. À l’échelle organisationnelle, cela passe par l’inscription de ces mesures dans les procédures internes et par leur automatisation autant que possible, afin d’assurer leur adoption systématique.
Des mises en situation et des simulations de fraudes peuvent aider les équipes à mieux identifier les tentatives de manipulation. L’objectif est d’ancrer des réflexes de vérification systématique dans les processus internes.
Il est également crucial de développer des réflexes de vérification face aux contenus audio et vidéo. Encourager les employés à remettre en question une demande inhabituelle et à recourir à une double vérification par un autre canal (appel téléphonique direct, confirmation par e-mail interne) peut éviter des fraudes.
Enfin, intégrer des exercices pratiques dans les politiques de cybersécurité habitue les équipes à réagir face aux deepfakes. En exposant régulièrement les équipes à des tests et mises en situation, elles seront mieux préparées face à une potentielle tentative de manipulation par deepfake.
Sécuriser les communications et les processus décisionnels
Au-delà de la vigilance individuelle, les entreprises doivent renforcer la sécurité de leurs échanges et de leurs prises de décision. Mettre en place des protocoles de validation renforcés réduit le risque d’usurpation pouvant compromettre des transactions financières ou des décisions stratégiques.
L’authentification multi-facteurs (MFA) doit devenir la norme pour toutes les communications sensibles. Un simple appel ou e-mail ne suffit pas à garantir l’identité d’un interlocuteur. L’adoption de solutions avancées, comme la reconnaissance biométrique ou les certificats numériques, offre une protection supplémentaire.
Les processus internes doivent aussi intégrer des points de contrôle supplémentaires. Par exemple, toute demande de transfert de fonds ou de modification de données sensibles doit faire l’objet d’une confirmation par plusieurs parties prenantes via des canaux indépendants.
Garantir la sécurité des échanges implique aussi les partenaires externes. Ils doivent aussi être formés aux bonnes pratiques afin de limiter les failles exploitables par des cybercriminels
Anticiper l’évolution des deepfakes et s’adapter en continu
Les deepfakes se perfectionnent sans cesse, ce qui complique leur détection. Pour limiter les risques, les entreprises doivent adopter une approche proactive et ajuster régulièrement leurs stratégies de cybersécurité.
Une veille technologique rigoureuse est indispensable. Suivre les avancées en matière de génération et de détection des deepfakes permet d’adapter les outils de protection. Travailler avec des experts en cybersécurité, des chercheurs et des organismes spécialisés aide également à anticiper de nouvelles techniques d’attaque.
Au-delà des outils technologiques, chaque collaborateur doit être formé à repérer les signaux d’alerte. Des exercices réguliers renforcent ces réflexes et évitent les réactions trop instinctives face à une demande inhabituelle. Développer une culture cyber permet d’ancrer ces bonnes pratiques dans le quotidien de l’entreprise.
« Nous n’aurons pas le temps d’intégrer l’accessibilité dans cette version du site… peut-être la prochaine. »
Cette phrase, je l’entends trop souvent. Et quand la mise à jour suivante arrive, on reporte encore. Parce que l’accessibilité est encore reléguée derrière d’autres priorités. Résultat : elle n’est pas intégrée correctement.
La directive européenne sur l’accessibilité, entrée en vigueur le 28 juin 2025, fixe de nouvelles obligations pour les services numériques. Si votre entreprise est concernée, mieux vaut avancer progressivement pour garantir une mise en conformité durable. Car derrière la conformité, c’est l’accès de tous aux services numériques qui est en jeu.

Tout corriger tout de suite : une fausse bonne idée
Le RGAA, (Référentiel général d’amélioration de l’accessibilité) c’est 106 critères à vérifier. Vouloir tout traiter en une fois, ce n’est ni pragmatique, ni réaliste. C’est risquer de corriger sans comprendre et d’empiler des ajustements superficiels. La dette technique réapparaît alors à la prochaine version du service numérique (site, application, etc.), avec à la clé un impact financier plus important. Parce que fonctionner ainsi ne transforme rien en profondeur. La précipitation est contre-productive face à un référentiel exigeant mais surtout structurant : il permet d’intégrer l’accessibilité dans une démarche d’amélioration continue.
Hier, le RGAA s’appliquait essentiellement aux sites, applications et autres services numériques du secteur public français. Aujourd’hui, avec l’European Accessibility Act, l’obligation d’accessibilité devient européenne et s’étend au secteur privé, et en France, le RGAA reste un des outils pratiques pour en évaluer la conformité. Demain, les exigences pourront encore s’élargir. Parce que plus l’encadrement progresse, plus le retard coûte cher à rattraper. Évaluer sa conformité RGAA dès maintenant, c’est justement se donner le temps de cibler, de planifier et d’avancer par étapes. Et ça, c’est efficace.
RGAA : ce qu’on gagne à avancer étape par étape
Faire par étapes crée une dynamique durable : on s’engage, on planifie, on progresse. Un service numérique partiellement conforme mais accompagné d’un plan d’action lisible et accessible publiquement inspire plus confiance qu’un site qui se dit conforme sans preuve ni suivi.
L’audit RGAA permet d’identifier les non-conformités, puis de prioriser leur correction dans un plan d’action intégré au cycle de vie du projet. J’ai vu des équipes gagner en efficacité simplement parce qu’elles pouvaient s’appuyer sur un document structuré et partagé. Pas à pas, on ajoute de nouveaux critères, on consolide les acquis et on mesure la progression vers des services plus accessibles.
L’accessibilité est un processus vivant. Le RGAA lui-même encourage une démarche progressive d’amélioration continue. Elle s’intègre ensuite dans les pratiques des équipes de conception, de design et de développement, jusqu’à faire évoluer nos méthodes de travail grâce à la formation et aux outils adaptés.
D’une contrainte perçue à un moteur de transformation
Je constate souvent que l’accessibilité est encore perçue comme un frein, une contrainte supplémentaire en termes d’effort et de coût. Pourtant, si nous prenons le temps de la comprendre, elle est souvent plus simple à intégrer qu’on ne l’imagine. Et surtout, elle change la manière de concevoir et devient un levier durable pour les organisations.
Elle inclut les personnes en situation de handicap, bien sûr, mais aussi celles qui ne sont pas à l’aise avec le numérique. Et quand on conçoit pour elles, on conçoit mieux pour tout le monde. Par exemple, saviez-vous que les télécommandes ont initialement été créées pour les personnes en situation de handicap ?
Ce mieux se constate partout : dans la fluidité des parcours, la clarté des interfaces, la qualité du code et le référencement naturel. L’accessibilité devient alors un signe de qualité et de sobriété. C’est aussi une posture assumée : concevoir accessible, pour avancer vers un numérique plus responsable.
Alors, allez-vous attendre la prochaine version ou choisir de poser dès aujourd’hui les premiers jalons pour une accessibilité numérique évidente ?

A retenir : avancer sans tout casser.
La mise en conformité RGAA n’est pas un sprint, c’est une progression continue.
Avec un audit, vous pouvez :
- Cibler les écarts les plus critiques, sans freiner vos projets.
- Faire entrer les bons réflexes dans vos équipes.
- Mesurer vos avancées à chaque étape.
L’essentiel : avancer pas à pas, documenter les progrès et faire de l’accessibilité un réflexe collectif, au service d’un numérique réellement inclusif.
Consultez la checklist des 5 essentiels pour avancer pas à pas dans la conformité RGAA.
Besoin d’un cap clair ?
Lancez un audit RGAA
Passer à l’action sur l’accessibilité ne veut pas dire tout reprendre de zéro.
Un audit RGAA constitue une première étape simple pour identifier vos marges de progrès et lancer une démarche progressive, sans remettre en cause vos projets en cours.
Naviguer, remplir un formulaire, finaliser un paiement : autant d’actions simples qui deviennent parfois impossibles si un site n’est pas conçu pour être utilisé par tous, y compris par les personnes en situation de handicap. Cette exigence d’accessibilité s’impose désormais dans les briefs, les appels d’offres et les démarches RSE. Pour l’encadrer, un référentiel officiel est utilisé : le RGAA (Référentiel général d’amélioration de l’accessibilité). Il constitue la base commune permettant d’évaluer la conformité et de structurer les projets numériques autour de critères partagés.

Le RGAA, votre point d’entrée vers la conformité numérique
EL’accessibilité numérique peut sembler technique, voire intimidante, surtout lorsqu’on découvre le sujet à travers des obligations réglementaires. Le RGAA, souvent cité mais rarement expliqué clairement, mérite qu’on en pose les bases.
Ce référentiel n’a rien d’un jargon réservé aux spécialistes. Il a été conçu comme un outil pratique, un socle pour agir progressivement, sans tout refondre d’un coup.
RGAA : le cadre qui vous permet d’agir sans tout revoir
Le Référentiel Général d’Amélioration de l’Accessibilité (RGAA) est la référence officielle publiée par l’État français pour évaluer et améliorer l’accessibilité des services numériques.
Il repose sur 106 critères, adaptés des règles internationales WCAG (Web Content Accessibility Guidelines) du W3C, et structurés autour de quatre grands principes : rendre les contenus perceptibles, utilisables, compréhensibles et robustes.
La version actuelle, la 4.1.2, a été mise à jour en avril 2023. Elle est éditée par la DINUM (Direction Interministérielle du Numérique).
En France, la loi de Handicap de 2005 impose aux organismes publics de rendre leurs sites et applications accessibles. Le RGAA, référentiel officiel de l’État, sert à évaluer cette conformité : chaque organisme doit publier une déclaration d’accessibilité et présenter un plan d’action, même si tout n’est pas encore accessible.
Tout le référentiel est disponible en accès libre : accessibilite.numerique.gouv.fr
En résumé :
- le RGAA offre un cadre éprouvé pour auditer, prioriser et progresser.
- l’EAA impose aux services numériques concernés d’être accessibles,
Quels contenus sont évalués par le RGAA ?
Le RGAA ne se limite pas à la présentation graphique d’un site. Il évalue l’ensemble des éléments qui conditionnent l’expérience utilisateur. Concrètement, cela inclut :
- Les contenus textuels et multimédias : images, vidéos, documents PDF mis en ligne doivent disposer d’alternatives accessibles.
- Les formulaires et parcours interactifs : champs correctement étiquetés, messages d’erreur compréhensibles, navigation au clavier possible.
- La structure et la navigation : hiérarchie des titres (<h1>, <h2>…), menus clairs, cohérence des liens.
- Les contrastes et la lisibilité : couleurs suffisamment différenciées, textes adaptables en taille.
Chaque critère du RGAA est rattaché à l’un des 4 principes PUCR (Perceptible, Utilisable, Compréhensible, Robuste). C’est cette grille qui permet de planifier des corrections pragmatiques, page après page.
Exemple : un bouton sans libellé lisible par un lecteur d’écran ou une vidéo sans sous-titres suffisent à bloquer un utilisateur.
EAA : nouvelle obligation européenne, RGAA comme outil d’appui
Depuis le 28 juin 2025, l’European Accessibility Act (EAA) rend l’accessibilité obligatoire au niveau européen pour certains services numériques destinés aux consommateurs (e-commerce, banque en ligne, transport de passagers, e-books, communications électroniques, services audiovisuels). Les micro-entreprises ainsi que les entreprises de moins de 10 salariés et moins de 2 M€ de chiffre d’affaires en sont exemptées.
L’EAA impose que ces services soient accessibles et que les entreprises concernées puissent démontrer leur conformité en cas de contrôle. En pratique, l’accessibilité devient un critère réglementaire comparable au RGPD ou à la cybersécurité (NIS2).
Dans ce cadre, le RGAA devient un des outils de référence pour évaluer et renforcer la conformité des sites et applications, sans attendre une refonte complète. Il aide à repérer les blocages, à prioriser les corrections et à avancer étape par étape, sans repartir de zéro.
Pour situer votre niveau de conformité, un audit RGAA aide à identifier les points à corriger et à planifier les prochaines étapes. Accéder à l’audit RGAA
Bien au-delà de l’UX : l’accessibilité, un levier d’image, de business et de performance
L’accessibilité numérique n’est pas qu’une obligation légale. C’est aussi un signal de sérieux et de responsabilité pour vos clients, partenaires et collaborateurs. En Europe, ~45 % des 16–74 ans n’ont pas au moins les compétences numériques de base (Eurostat), ce qui en fait un enjeu de société majeur. Derrière ce chiffre, un enjeu de société qui dépasse largement le monde du design.
Un service accessible, c’est un service qui inspire confiance, qui valorise l’image de marque et qui s’inscrit dans une démarche RSE crédible.
À l’inverse, un service non accessible n’est pas invisible : il se voit, il se vit et il se critique. Il peut freiner des utilisateurs, décrédibiliser une organisation dans un appel d’offres, ou ruiner une communication publique.
Quand l’inclusion façonne aussi l’image de marque
L’accessibilité n’est pas un détail technique : c’est une preuve tangible d’inclusion. Dans un contexte où les politiques RSE sont scrutées, promettre l’inclusion sans accessibilité, c’est se tirer une balle dans le pied. Clients, fournisseurs, partenaires… tous y voient le reflet d’un engagement (ou de son absence).
Et cela va au-delà des utilisateurs directs : l’accessibilité est aussi un signal fort pour les candidats. En France, ~80 % des handicaps sont « invisibles » (Ministère de l’Agriculture – chiffres clés), mais leurs effets sur l’usage du numérique sont bien réels. Dans un marché du travail tendu, une marque employeur perçue comme peu inclusive perd en attractivité. Aujourd’hui, les talents veulent travailler avec des entreprises cohérentes entre leurs valeurs et leurs actes. À l’inverse, un site accessible montre que l’organisation est prête à accueillir chacun dans de bonnes conditions.
L’accessibilité, levier direct de performance commerciale
Perdre un client parce qu’un parcours en ligne est bloquant pour l’utilisateur ? Oui, ça arrive.
Les étapes critiques (inscription, devis, paiement) doivent être utilisables par tous. Sinon, c’est l’abandon assuré, et donc du chiffre d’affaires perdu. Déjà aujourd’hui, 70 % des paniers en ligne sont abandonnés en moyenne (Baymard). Et lorsqu’on ajoute les barrières liées à l’accessibilité, près de 69 % des clients en situation de handicap déclarent quitter un site difficile à utiliser (Click-Away Pound 2019). Résultat : chaque obstacle supplémentaire accentue un problème déjà majeur. Autrement dit, chaque frein supplémentaire augmente un problème déjà massif. L’accessibilité est un levier direct de performance commerciale.
Certaines organisations ont déjà choisi d’aborder la conformité RGAA par étapes, afin de concilier continuité de service et progression mesurable. C’est le cas d’ISEA, acteur du secteur santé, qui a structuré sa démarche autour d’audits successifs et de refontes progressives validées par tests utilisateurs.
SEO, lisibilité, conversion : quand l’accessibilité fait le lien
Un site accessible, c’est aussi un site plus performant sur le plan marketing. Beaucoup de bonnes pratiques RGAA rejoignent celles du SEO : structuration logique des titres, alternatives textuelles aux images, rapidité d’affichage. Résultat : un meilleur référencement naturel et donc plus de visibilité, sans surcoût.
Et l’enjeu dépasse le SEO. Des choix UX et UI simples comme un bon contraste ou des intitulés clairs profitent à tous, qu’il s’agisse de seniors, de personnes en situation de handicap ou plus largement de toute personne rencontrant des difficultés d’utilisation. Environ 7 à 8 % des internautes utilisent un lecteur d’écran (WebAIM). Plus de 80 % des vidéos sont vues sans le son. Deux situations du quotidien qui montrent à quel point l’accessibilité concerne bien plus qu’une minorité.
En marketing comme en accessibilité, la logique est la même : éliminer les frictions, fluidifier l’expérience et maximiser l’efficacité.
Mais une fois ce constat posé, comment transformer ces principes en actions durables ?
Comme le rappelle notre experte accessibilité, tout corriger d’un coup est rarement efficace. Le RGAA s’inscrit dans une démarche progressive : planifier, tester, ajuster, c’est poser les bases d’une conformité pérenne. Lire l’avis complet : Conformité RGAA, faut-il tout faire tout de suite ?
Du diagnostic à la mise en ligne : sécuriser la conformité RGAA
Comment l’équipe projet web d’un e-commerçant en pleine refonte a surmonté un audit RGAA décevant pour atteindre ses objectifs de conformité EAA, sans retard ni surcoût.
Entre contraintes réglementaires et expérience utilisateur, cette étude de cas met en lumière une approche pragmatique et reproductible pourconcilier conformité et performance.

Il s’agit d’une particularité à l’édition de logiciels Supply Chain : aucun éditeur ne communique publiquement ses tarifs. De ce fait, calculer le coût d’un logiciel WMS implique de prendre en compte bien plus que le prix d’une licence additionnée aux coûts projet. L’implémentation, l’intégration au SI, les coûts récurrents de support, ou encore la capacité à évoluer sans surcoût pèsent directement sur le TCO (Total Cost of Ownership) et sur le ROI attendu.
Une question classique mais aux implications bien actuelles.
Construire son portail client 3PL en interne ou s’appuyer sur une solution du marché ?
Un portail client 3PL est une plateforme collaborative en ligne qui permet à un prestataire logistique de partager en temps réel et de manière sécurisée avec ses clients et partenaires des informations clés sur les stocks, la préparation des commandes, la livraison, les réclamations et tout bonnement la performance des opérations logistiques et de transport.
Le marché logistique connaît une accélération sans précédente vers le SaaS. Pour les directions IT et Supply Chain, le Move To Cloud est un élément fort d’une transformation digitale crédible.
Le Gartner révèle qu’en 2025, 75 % des grandes entreprises logistiques auront adopté l’IoT dans leurs entrepôts.
Un chiffre révélateur d’un basculement stratégique confirmant la montée en puissance de l’IoT en logistique. Mais sur le terrain, à quoi ressemble réellement cette transformation ?